AI coding agents у команді: де закінчується швидкість і починається контроль
Як дати AI coding agent корисний доступ до репозиторію, issue tracker і середовища, не перетворивши CI, секрети та production на зону довіри до промпту.
Агент стає корисним після доступу до реального робочого середовища
Coding agent без інструментів може пояснити помилку або написати фрагмент коду. Агент із доступом до репозиторію, issue tracker, документації та тестового середовища вже здатен пройти значну частину задачі: знайти контекст, змінити файли, запустити перевірки і підготувати pull request. Саме це робить його цінним для інженерної команди, але водночас додає нову поверхню ризику.
MCP дає застосункам спільний спосіб підключати такі інструменти. Протокол описує, як сервер оголошує tools, а сучасна специфікація додає авторизаційні потоки та сигнали про властивості інструмента, зокрема read-only і destructive поведінку. [1][2] Протокол не вирішує, чи має агент право натиснути кнопку deploy. Це рішення лишається за командою, яка відкриває доступ.
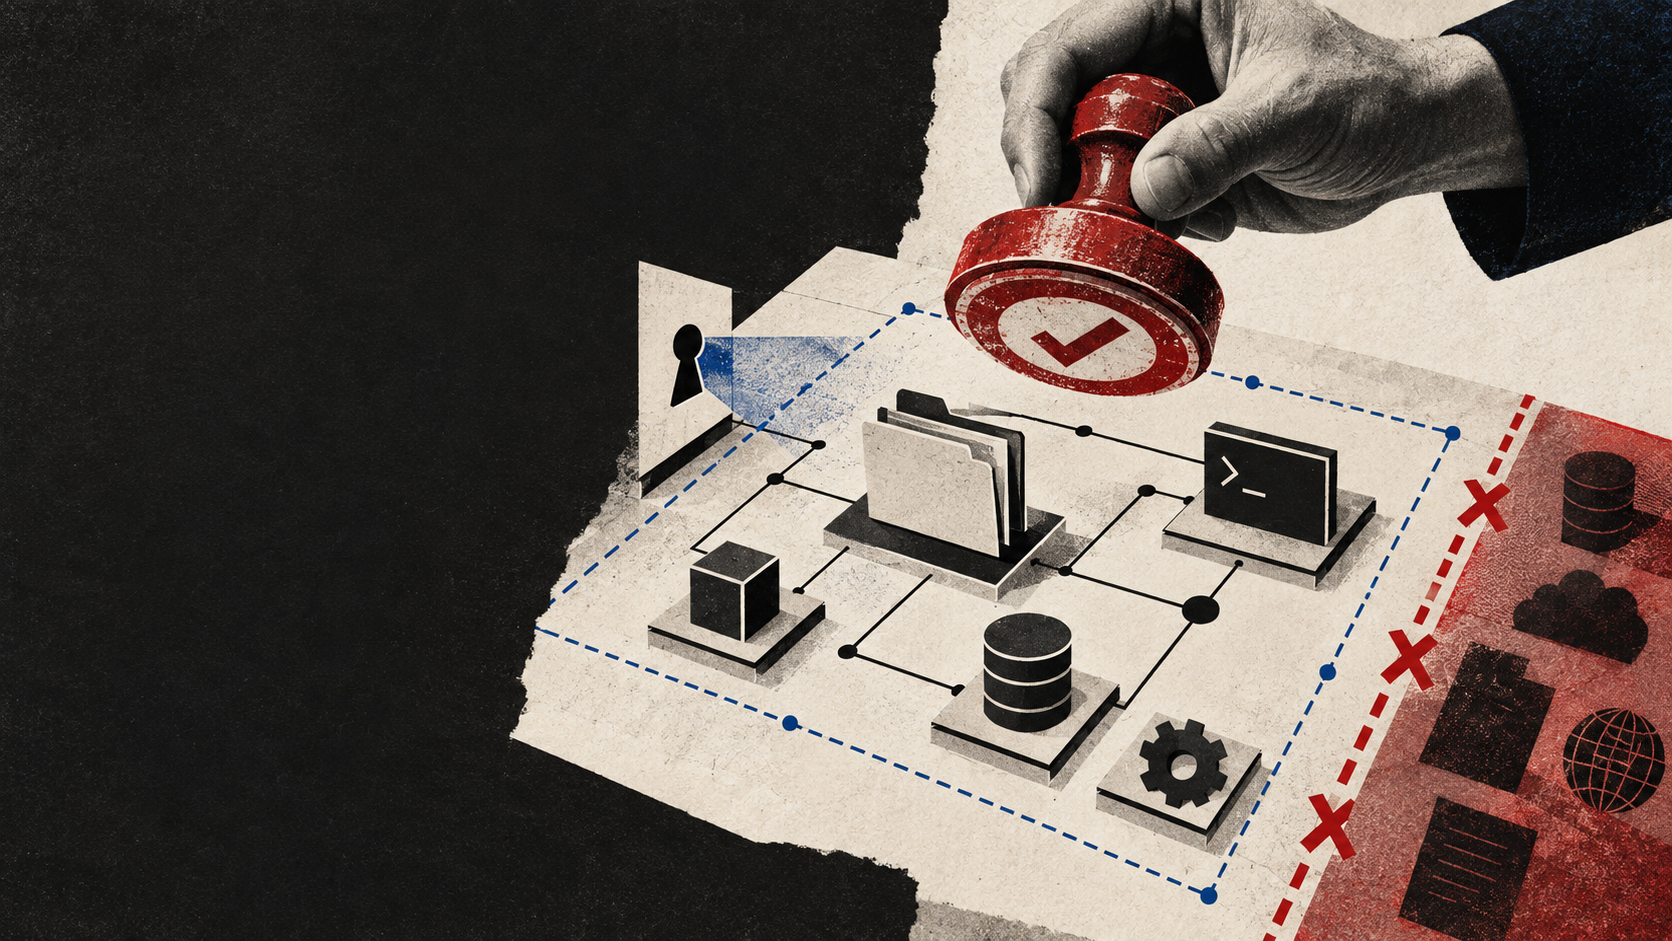
Тому сильний старт не виглядає як «підключимо все, що вже має API». Він виглядає як одна вузька задача з перевірним результатом. Наприклад: агент бере bug із Jira, працює в окремій гілці, може читати документацію і запускати локальні тести, але не має ключів до production, права merge або доступу до платіжних даних.
Чотири шари контролю, які варто спроєктувати до першого rollout
Надійність тут з’являється не від одного великого security prompt. Вона складається з кількох технічних меж, кожна з яких відповідає на інше запитання.
| Шар | Питання | Робоче правило |
|---|---|---|
| Scope задачі | Що агент має зробити в цьому запуску? | Давати одну конкретну issue, acceptance criteria і ліміт часу/кроків; не формулювати абстрактне «покращи кодову базу». |
| Права інструментів | До яких систем і дій є доступ? | За замовчуванням read-only; write-доступ видавати окремому tool і лише до потрібного проєкту, гілки або sandbox. |
| Погодження | Які дії незворотні або мають зовнішній ефект? | Merge, deploy, зміна секретів, видалення даних і відправлення повідомлень повинні чекати на явне людське підтвердження. |
| Спостережуваність | Чи можна пояснити результат через тиждень? | Зберігати run ID, використані tools, параметри, diff, тестові результати, approval і фінальний статус без запису секретів у trace. |
Найкращий перший workflow: підготувати зміну, а не виконати її в production
Найнижчий ризик і найвищу навчальну цінність має агент, який готує пропозицію для людини. Він читає issue, знаходить пов’язані модулі, створює гілку, вносить малий diff, запускає визначений набір тестів і відкриває pull request. Розробник бачить зміни у знайомому форматі, а CI залишається незалежним арбітром.
Це також краще за «автономно виправ усе», коли команда ще не знає меж агента. Перші запуски дадуть матеріал для конкретних правил: які тести агент забуває, де він обирає занадто широкий refactor, які описи tools вводять модель в оману, скільки коштує нормальний run і де потрібен checkpoint. Правила після цього можна прив’язати до реальних промахів, а не до припущень.
Sandbox має бути частиною дизайну, а не останньою думкою. Оновлений Agents SDK прямо орієнтується на роботу з файлами, командами та довгими задачами в контрольованих sandbox-середовищах. [3] Для коду це означає ізольований checkout, тимчасові облікові дані з коротким строком життя, окремі test fixtures і заборону на мережеві або production дії, якщо задача їх не потребує.
MCP є інтерфейсом доступу, а не доказом безпеки
Зручно думати про MCP як про API-контракт для агента. Хороший server описує вузькі tools із передбачуваними аргументами, використовує OAuth-потоки там, де потрібна ідентичність користувача, і повертає результат, придатний для аудиту. Специфікація передбачає discovery authorization server та OAuth-based authorization, але її наявність не замінює модель прав у вашій системі. [1]
Поганий дизайн tool виглядає так: run_any_command, query_any_database або deploy_everything. Такий інтерфейс переносить усю безпеку в міркування моделі. Кращий інтерфейс ставить обмеження в самій назві й схемі: run_unit_tests, create_branch_from_issue, read_customer_by_id або create_staging_deploy. Чим менше інтерпретації в критичній дії, тим простіше її перевірити, дозволити або відхилити.
Особливо уважно варто ставитися до тексту, який агент читає ззовні: issue, коментарі, документація, логи й HTML можуть містити інструкції, що конфліктують із поставленою задачею. Права tool не можна розширювати через дані, які агент щойно прочитав. Ця межа захищає і від prompt injection, і від звичайних помилок у контексті.
Міряйте не кількість згенерованих рядків, а якість delivery циклу
Після пілоту команда має відповісти на кілька приземлених питань. Вони покажуть, чи агент зменшує роботу, а не просто переносить її в review.
Яка частка pull requests проходить CI без ручного виправлення базових помилок?
Скільки часу reviewer витрачає на перевірку agent-generated diff порівняно зі звичайною зміною такого ж розміру?
Які tools найчастіше дають неповний або небезпечний результат, і чи варто звузити їхній контракт?
Чи можна за trace відтворити, чому агент змінив конкретний файл і якими даними керувався?
Скільки запусків зупинилися на approval, ліміті кроків або policy check, і чи є ця зупинка очікуваною?
Автоматизуйте підготовку, а відповідальність залишайте видимою
AI coding agents корисні там, де можна чітко описати результат, надати вузький набір інструментів і перевірити роботу через код, тести та review. У такому режимі вони прибирають пошук контексту й механічні зміни, але не ховають відповідальність за якість у чорній скриньці.
Коли workflow стабілізується, автономію можна розширювати по одному класу дій. Спершу створення гілки, далі draft pull request, потім staging. Production merge або зміна даних мають з’явитися лише після того, як команда накопичила достатньо trace, evals і зрозумілих правил для цього конкретного сценарію.
Джерела
Пов'язані статті
Як додати Mau Saver у Telegram-групу та зберігати медіа прямо в чаті
Покрокова інструкція, як додати Mau Saver у Telegram-групу, перевірити доступи та завантажувати відео й аудіо одним посиланням.
Як рекламуватися для міжнародної аудиторії Telegram
Практичний гайд для рекламодавців: аудиторія Mau Saver, реклама в Telegram-групах, закріплені пости та native-інтеграції.
Скільки коштує розробка AI асистента у 2026: RAG чатбот, база знань, CRM, Telegram та підтримка
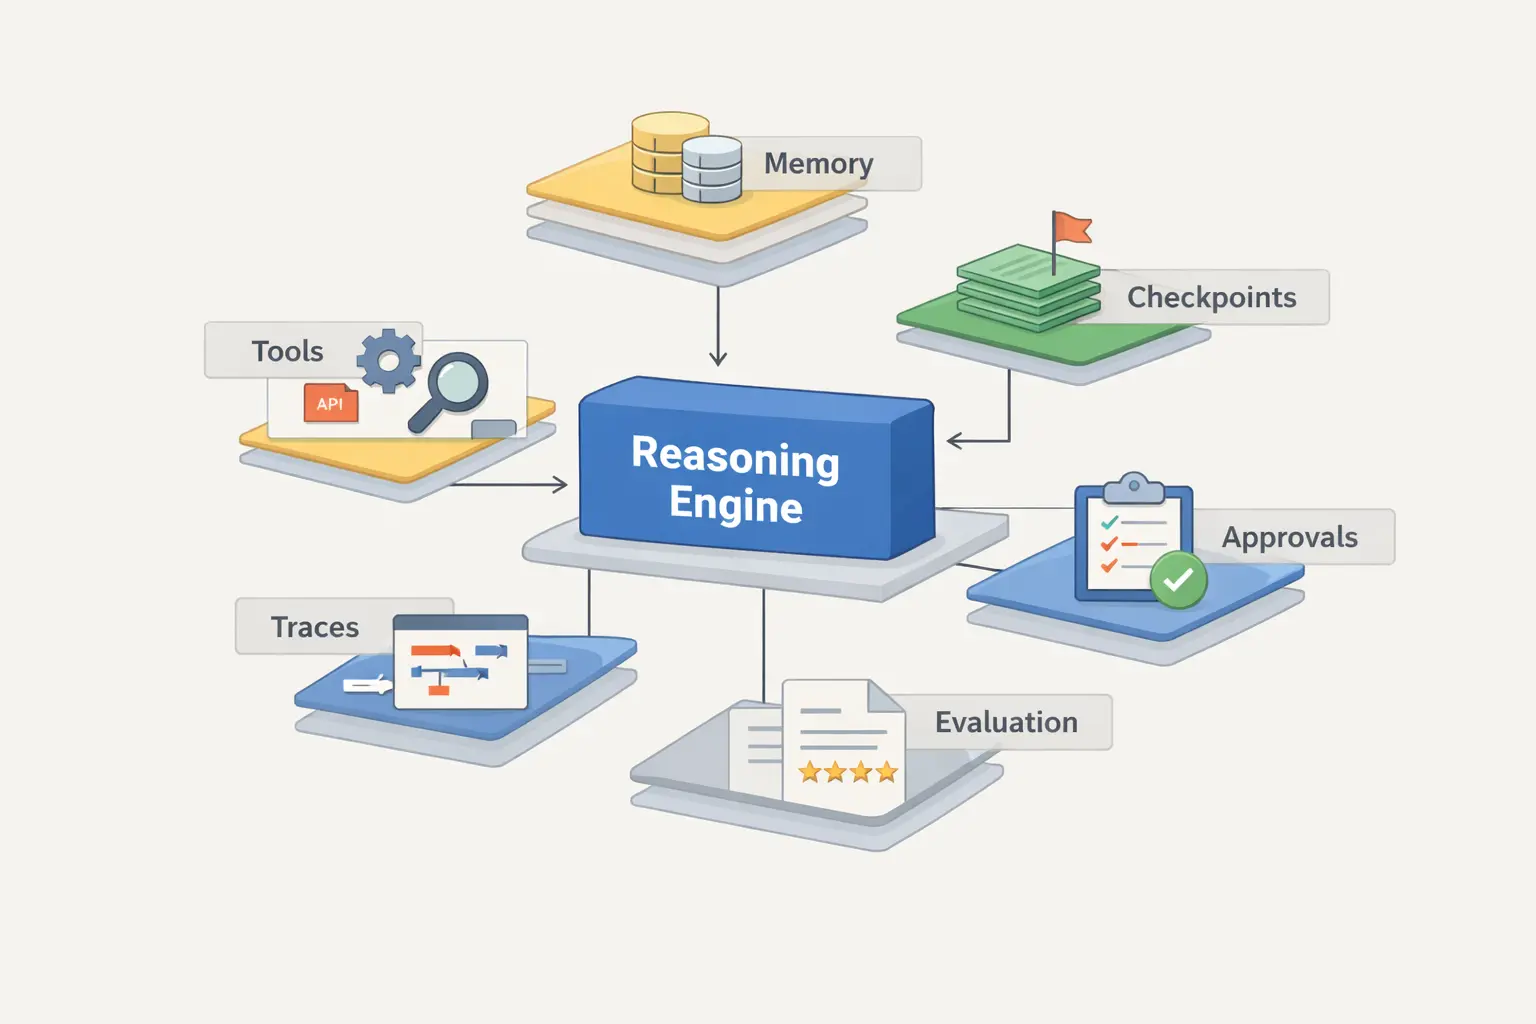
Практичний гід для бізнесу: від чого залежить ціна розробки AI асистента у 2026 році, що входить у RAG чатбот, інтеграції з CRM, Telegram, guardrails, оцінювання, моніторинг і супровід.
AI може зробити більше. Не краще: що насправді кажуть дослідження про розробку ігор
Generative AI входить у production ігор, але докази складніші за хайп. Розбираємо adoption, ставлення гравців, ризики якості та практичний workflow.