AI-Coding-Agents im Team: Wo Geschwindigkeit endet und Kontrolle beginnt
Wie ein AI-Coding-Agent sinnvollen Zugriff auf Repository, Issue-Tracker und Umgebung erhält, ohne CI, Secrets und Production von einem Prompt abhängig zu machen.
Ein Agent wird nützlich, sobald er in einer echten Arbeitsumgebung arbeitet
Ein Coding-Agent ohne Tools kann einen Fehler erklären oder ein Codefragment schreiben. Mit Zugriff auf Repository, Issue-Tracker, Dokumentation und Testumgebung kann er weit mehr einer Aufgabe erledigen: Kontext finden, Dateien ändern, Prüfungen starten und einen Pull Request vorbereiten. Das macht ihn für ein Engineering-Team wertvoll, schafft aber auch eine neue Angriffsfläche.
MCP gibt Anwendungen einen gemeinsamen Weg, solche Tools anzubinden. Das Protokoll beschreibt, wie ein Server Tools bereitstellt; die aktuelle Spezifikation ergänzt Autorisierungsflüsse und Hinweise auf Tool-Verhalten wie read-only oder destructive. [1][2] Ob ein Agent deployen darf, entscheidet das Protokoll nicht. Diese Entscheidung bleibt beim Team, das Zugriff freigibt.
Ein guter Start lautet daher nicht: ‚Verbinden wir alles mit einer API.‘ Er beginnt mit einer engen Aufgabe und einem prüfbaren Ergebnis. Beispiel: Der Agent übernimmt einen Jira-Bug, arbeitet auf einem isolierten Branch, darf Dokumentation lesen und lokale Tests starten, besitzt aber weder Production-Keys noch Merge-Rechte oder Zugriff auf Zahlungsdaten.
Vier Kontrollschichten vor dem ersten Rollout
Zuverlässigkeit entsteht nicht durch einen großen Security-Prompt. Sie entsteht aus mehreren technischen Grenzen, die jeweils eine andere Frage beantworten.
| Schicht | Frage | Arbeitsregel |
|---|---|---|
| Aufgabenumfang | Was soll der Agent in diesem Lauf erledigen? | Eine konkrete Issue, Akzeptanzkriterien und ein Zeit- oder Schrittlimit geben. Keine offene Aufforderung wie ‚verbessere die Codebasis‘. |
| Tool-Berechtigungen | Auf welche Systeme und Aktionen kann er zugreifen? | Mit read-only beginnen. Schreibzugriff über ein separates Tool und nur für das benötigte Projekt, den Branch oder die Sandbox geben. |
| Freigaben | Welche Aktionen sind irreversibel oder wirken nach außen? | Merge, Deploy, Secret-Änderungen, Datenlöschung und das Versenden von Nachrichten warten auf explizite menschliche Bestätigung. |
| Beobachtbarkeit | Lässt sich das Ergebnis eine Woche später erklären? | Run-ID, verwendete Tools, Parameter, Diff, Testergebnisse, Freigabe und Endstatus speichern, ohne Secrets in den Trace zu schreiben. |
Der beste erste Workflow bereitet eine Änderung vor, statt sie in Production auszuführen
Der risikoärmste Workflow mit dem größten Lerneffekt lässt den Agenten einen Vorschlag für einen Menschen vorbereiten. Er liest eine Issue, findet zusammenhängende Module, erstellt einen Branch, macht einen kleinen Diff, startet eine definierte Testsuite und öffnet einen Pull Request. Die Entwicklerin sieht die Änderung in einem vertrauten Format; CI bleibt ein unabhängiger Prüfer.
Das ist besser als ‚behebe alles autonom‘, solange das Team die Grenzen des Agenten noch nicht kennt. Frühe Runs liefern konkretes Material: welche Tests fehlen, wann ein zu breiter Refactor entsteht, welche Tool-Beschreibungen das Modell fehlleiten, was ein normaler Run kostet und wo ein Checkpoint nötig ist. Regeln können dann aus beobachteten Fehlern statt aus Vermutungen entstehen.
Eine Sandbox gehört in das Design, nicht ans Ende der Liste. Das aktualisierte Agents SDK unterstützt ausdrücklich Arbeit mit Dateien, Befehlen und lang laufenden Aufgaben in kontrollierten Sandbox-Umgebungen. [3] Für Code bedeutet das einen isolierten Checkout, kurzlebige Credentials, getrennte Test-Fixtures und keine Netzwerk- oder Production-Aktionen, wenn die Aufgabe sie nicht verlangt.
MCP ist eine Zugriffsschnittstelle, kein Sicherheitsnachweis
MCP lässt sich sinnvoll als API-Vertrag für einen Agenten betrachten. Ein guter Server beschreibt enge Tools mit vorhersagbaren Argumenten, nutzt OAuth-Flows, wenn Nutzeridentität nötig ist, und liefert auditierbare Ergebnisse. Die Spezifikation enthält Discovery für Authorization Server und OAuth-basierte Autorisierung; sie ersetzt jedoch nicht das Berechtigungsmodell des eigenen Systems. [1]
Schlechtes Tool-Design sieht etwa so aus: run_any_command, query_any_database oder deploy_everything. Damit liegt die gesamte Sicherheit im Urteil des Modells. Besser sind Grenzen im Namen und im Schema: run_unit_tests, create_branch_from_issue, read_customer_by_id oder create_staging_deploy. Je weniger Interpretation eine kritische Aktion benötigt, desto einfacher lässt sie sich prüfen, erlauben oder ablehnen.
Text von außen braucht besondere Aufmerksamkeit. Issues, Kommentare, Dokumentation, Logs und HTML können Anweisungen enthalten, die der Aufgabe widersprechen. Tool-Berechtigungen dürfen sich nicht erweitern, weil der Agent gerade Daten gelesen hat. Diese Grenze schützt gegen Prompt Injection und gewöhnliche Kontextfehler.
Nicht erzeugte Codezeilen messen, sondern die Qualität des Delivery-Zyklus
Nach einem Pilotversuch sollte ein Team einige bodenständige Fragen beantworten können. Sie zeigen, ob der Agent Arbeit reduziert statt sie nur ins Review zu verschieben.
Welcher Anteil der Pull Requests besteht CI ohne manuelle Korrektur grundlegender Fehler?
Wie viel Review-Zeit benötigt ein agent-generierter Diff im Vergleich zu einer konventionellen Änderung gleicher Größe?
Welche Tools liefern am häufigsten unvollständige oder unsichere Ergebnisse, und sollte ihr Vertrag enger werden?
Kann ein Trace erklären, warum der Agent eine bestimmte Datei änderte und welche Daten er nutzte?
Wie viele Runs stoppten bei Freigabe, Schrittlimit oder Policy-Check, und war dieser Stopp erwartet?
Vorbereitung automatisieren und Verantwortung sichtbar halten
AI-Coding-Agents sind nützlich, wenn ein Team das Ergebnis klar beschreiben, eine enge Tool-Auswahl bereitstellen und die Arbeit über Code, Tests und Review prüfen kann. In diesem Modus reduzieren sie Kontextsuche und mechanische Änderungen, ohne Qualitätsverantwortung in einer Black Box zu verstecken.
Wenn ein Workflow stabil ist, kann Autonomie pro Aktionsklasse wachsen: erst Branch erstellen, dann Draft Pull Request, dann Staging. Production-Merge oder Datenänderungen sollten erst folgen, wenn das Team für genau dieses Szenario genügend Traces, Evaluierungen und verständliche Regeln gesammelt hat.
Quellen
Verwandte Artikel
Mau Saver zu einer Telegram-Gruppe hinzufügen und Medien im Chat speichern
Praktische Anleitung: Mau Saver zu einer Telegram-Gruppe hinzufügen und Videos, Audio und Posts direkt im Chat herunterladen.
Internationale Telegram-Media-Zielgruppen mit Werbung erreichen
Praktischer Leitfaden für Werbetreibende: Mau Saver, Telegram-Gruppen, angeheftete Beiträge und native Medienintegrationen.
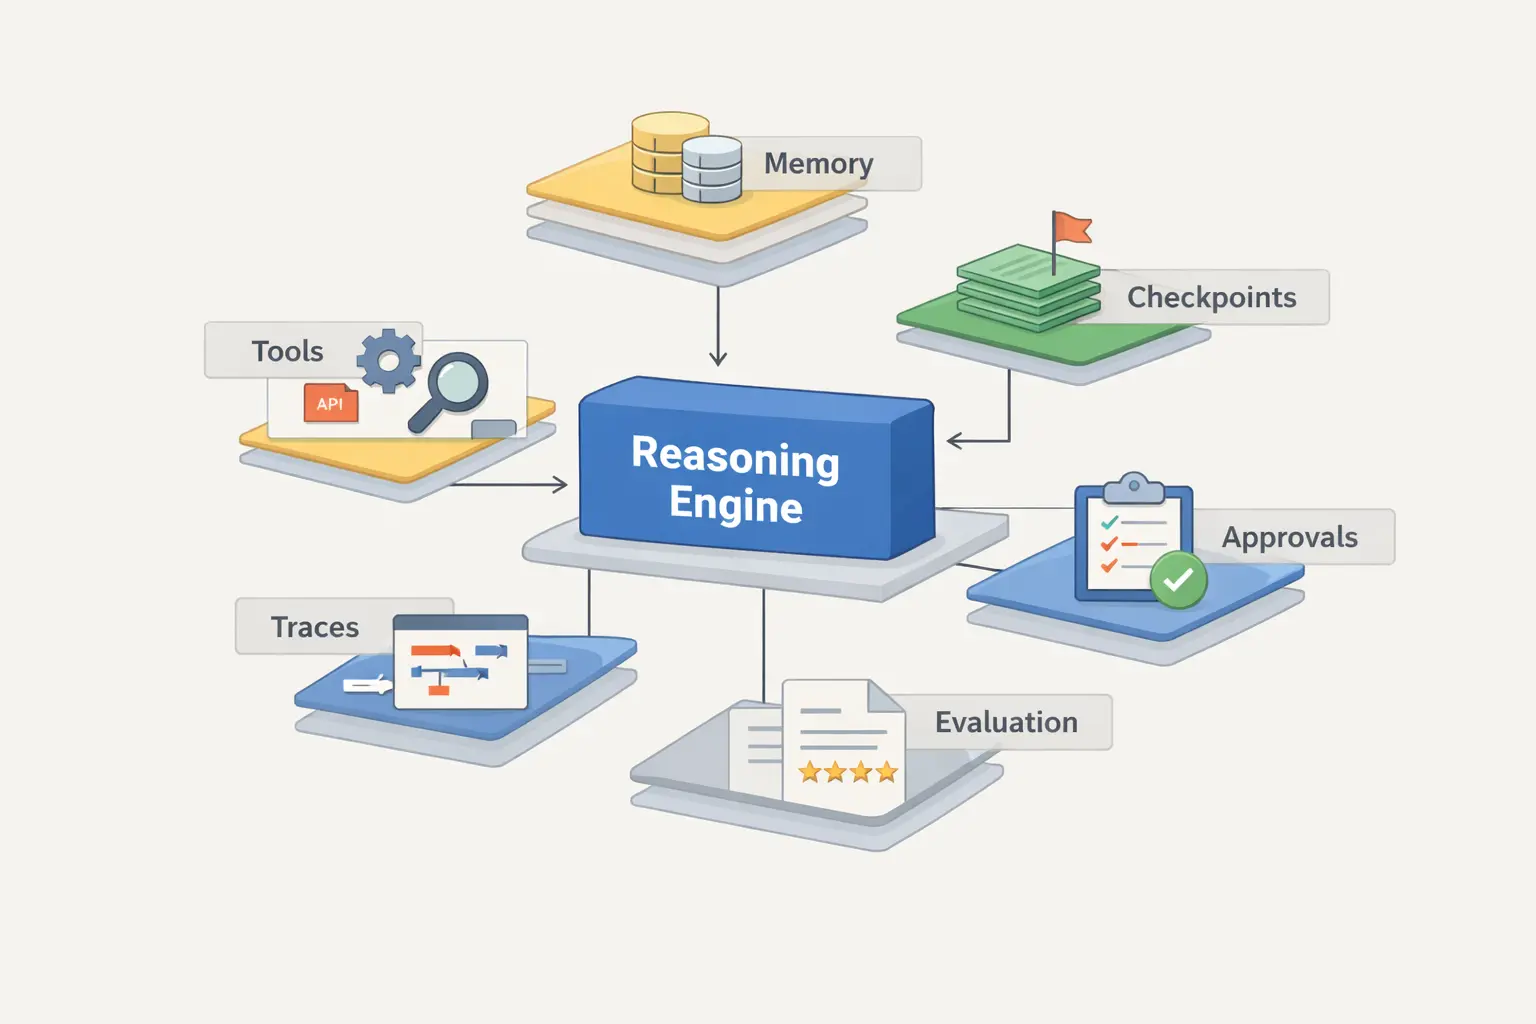
AI Assistant Entwicklung Kosten 2026: RAG, Knowledge Base, Integrationen und Support
Praktischer Leitfaden zu Kosten fuer AI Assistants: RAG, Knowledge Base, Channels, Tool Use, Guardrails, Evaluations, Monitoring und Support.
KI kann mehr erzeugen. Nicht besser: Was die Forschung über Spieleentwicklung sagt
Generative KI kommt in die Spieleproduktion, doch die Fakten sind nuancierter als der Hype. Wir betrachten Adoption, Spielervertrauen, Qualitätsrisiken und einen sinnvollen Workflow.